內容目錄
顯示
先說結論:跨鏈橋沒有一個通用的「安全/不安全」答案。跨鏈通常不是把同一枚幣從 A 鏈搬到 B 鏈,而是讓來源鏈的鎖定、銷毀或交換,與目的鏈的鑄造、釋放或支付彼此對帳。你要檢查的是:誰證明來源事件、要幾個驗證者同意、合約與治理誰能升級、目的鏈拿到的是原生資產還是 wrapped token、兩條鏈是否正常,以及你是否選對網址、網路、代幣合約與收款地址。
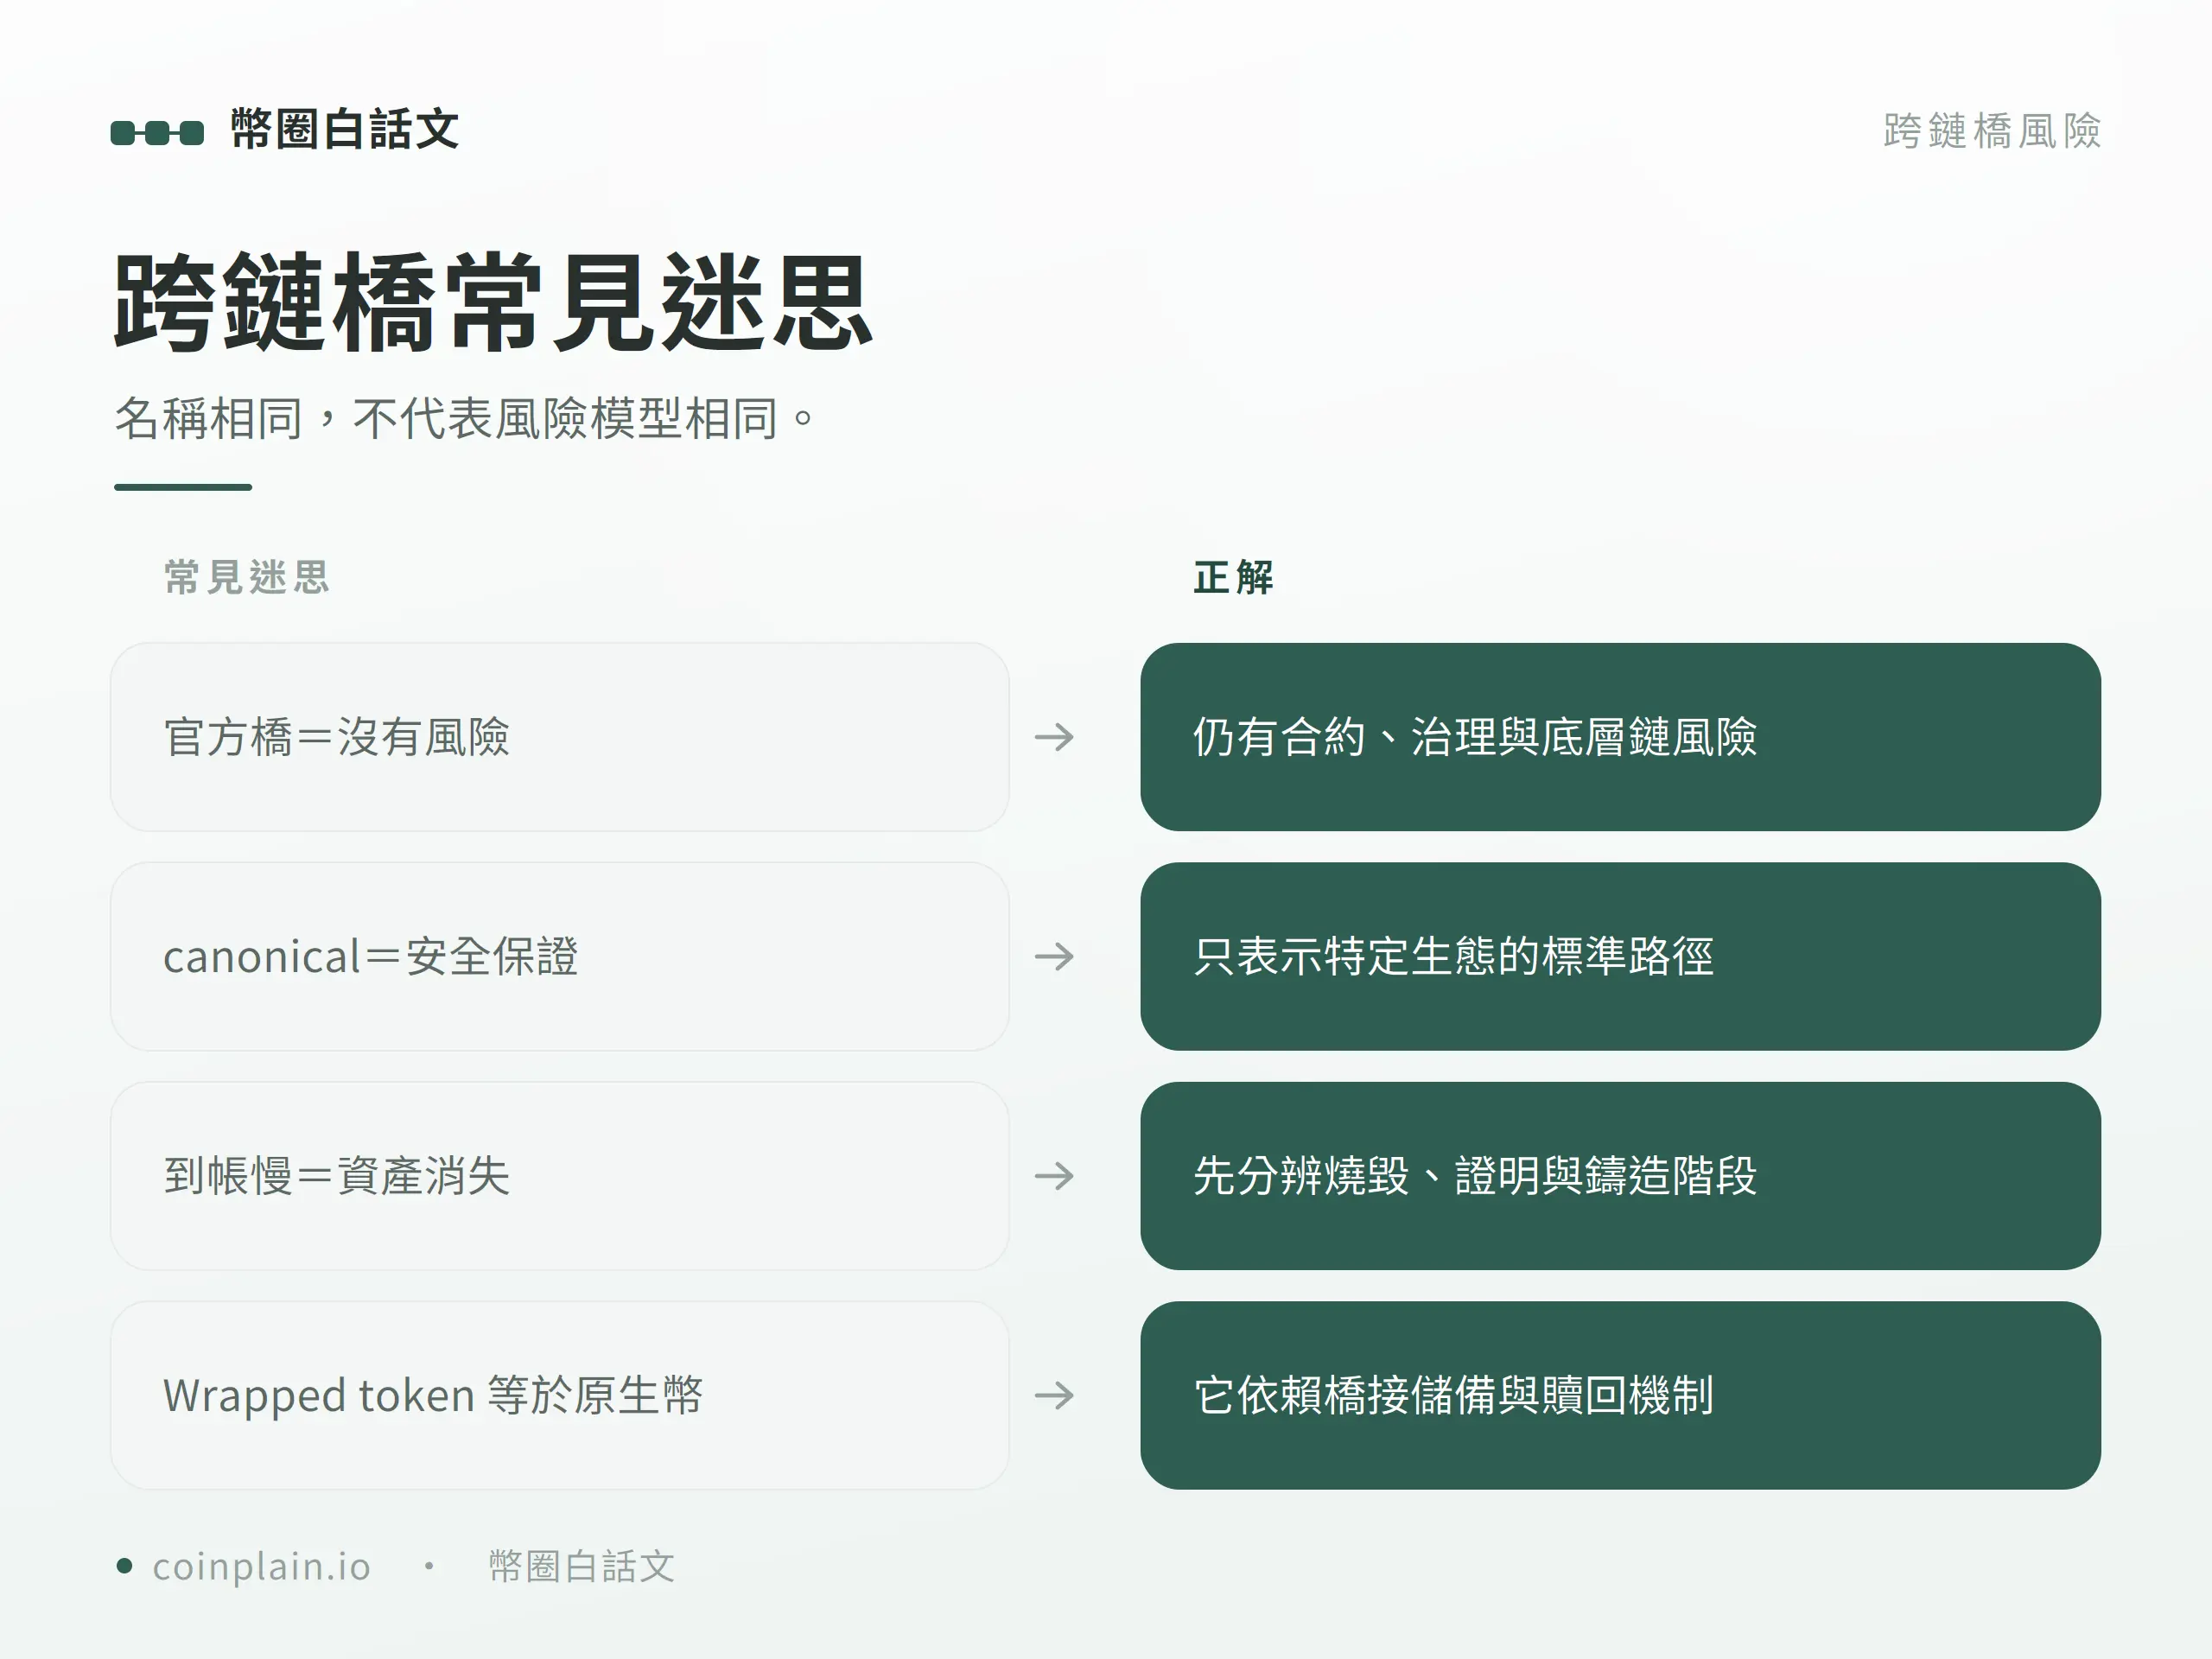
因此,「官方橋」「canonical bridge」「permissionless」「通過審計」都只能描述某一部分,不能單獨保證資產不會卡住或損失。第一次使用任何跨鏈路線時,先從來源鏈與目的鏈的官方文件確認入口,讀懂目的端會收到什麼資產,以可承受損失的小額測試;到帳後再重新核對,才考慮下一筆。本文先拆解跨鏈機制與五層風險,再用具體路線示範等待、完成與退出條件,最後提供操作前檢查及卡住時的排查順序。
跨鏈不是把同一枚幣「搬過去」
先備閱讀:讀跨鏈機制前,可先建立區塊鏈基礎、DeFi 入門與智能合約概念;涉及跨鏈穩定幣時再對照穩定幣入門。
不同區塊鏈各自維護自己的狀態,A 鏈原生帳本不會自然知道 B 鏈發生什麼。Ethereum.org 跨鏈橋開發者文件把橋描述為連接彼此隔離鏈的路徑,可傳遞代幣、訊息、資料或合約呼叫。要讓目的鏈承認來源鏈事件,系統必須引入某種證明與執行方式。
以常見的鎖定與鑄造為例:你把原生資產鎖在來源鏈合約,某個驗證機制確認後,目的鏈才鑄造對應的 wrapped asset。你在目的鏈持有的不是來源鏈那一筆原生資產本身,而是一個「可依規則贖回被鎖資產」的表示。只要鎖倉、驗證、目的鏈合約、治理或贖回路徑其中一段失效,這個表示就可能折價、凍結或無法贖回。
四種常見跨鏈機制比較
| 機制 | 來源鏈動作 | 目的鏈收到 | 核心信任/風險 |
|---|---|---|---|
| Lock-and-mint | 鎖定原生代幣;若是已包裝資產可能銷毀 | wrapped token 或釋放既有表示 | 鎖倉合約、訊息驗證、包裝代幣贖回與供給對帳 |
| Burn-and-mint | 銷毀來源鏈資產 | 由發行/協議機制在目的鏈鑄造 | 發行者、attestation/message service、合約與兩鏈最終性 |
| 流動性橋 | 把來源資產交給流動性路線 | 目的鏈既有流動性中的資產 | 流動性、滑價、重平衡、路由與履約機制;不代表每條路線都有原子交換保障 |
| L1/L2 標準橋 | 在 L1 或 L2 鎖定/銷毀並送出跨域訊息 | 另一層的表示或原生資產釋放 | Rollup 證明/挑戰期、訊息合約、升級鍵與底層鏈 |
鎖定與鑄造:wrapped token 的責任鏈
Wormhole WTT 官方文件提供一個具體例子:來源鏈鎖定代幣(若本來就是包裝資產則可能銷毀),產生由 Guardian 簽署的 VAA,目的鏈再依 VAA 鑄造或釋放資產。這個例子讓我們看見三個不同檢查點:來源鏈交易、簽署訊息、目的鏈執行。任一段沒完成,使用者畫面都可能只顯示「處理中」。
銷毀與鑄造:沒有 wrapped token,仍有服務依賴
Circle CCTP以原生 USDC 的 burn-and-mint 為例,不使用傳統 wrapped token 或橋接流動性池。但其官方故障排除文件明列三階段:來源鏈燒毀、Circle Attestation Service 觀察並簽署訊息、目的鏈鑄造。這種原生 USDC 路線不需要另持有橋發行的 wrapped token,卻仍依賴發行者、attestation 服務、合約與目的鏈執行;不能因此推論整體更安全。這裡的說明限於 USDC,不應直接套用到 CCTP 的其他資產模式。
L1/L2 標準橋:等待時間可能是安全設計的一部分
Optimism Standard Bridge 官方文件說明,Ethereum 到 OP Mainnet 通常約 1~3 分鐘,而 OP Mainnet 回 Ethereum 的標準提款包含 7 天挑戰期。後者還要提出、證明與完成提款,不能理解成「送出後第 7 天一定自動到帳」。這不是所有 L2 的固定時程;跨鏈方向、證明條件與網路狀態都會改變等待時間,使用前須重查特定路線。
跨鏈橋的五層風險
第一層:誰驗證來源事件?
橋可能依賴外部驗證者、多簽、oracle、Guardian、輕節點、零知識證明、樂觀驗證或發行者 attestation。真正的問題不是名稱多去中心化,而是:誰在觀察來源鏈?需要多少人簽名?節點由誰選?來源鏈重組或硬分叉時會怎麼判斷?訊息可以被延遲、審查或重放嗎?
Wormhole 安全文件描述 19 個 Guardians、13-of-19(19 個中至少 13 個簽署)的 VAA 門檻,並說部分 delegated chains 的直接觀察層可能由較少節點執行。這不是好壞結論,而是使用者應看見的信任地圖:最終簽名門檻與「誰直接觀察某條鏈」是兩個層次。
第二層:智能合約與治理誰能改?
來源鎖倉合約、訊息驗證合約、目的鏈鑄造合約、路由器與前端都可能有漏洞。除此之外,還要看 proxy admin、升級鍵、多簽門檻、時間鎖、緊急暫停與 Guardian/validator set 的更換機制。Wormhole 官方文件也明列,治理可更換或擴大 Guardian set、升級生態系合約及調整 delegated thresholds。治理能力可能是緊急修復工具,也是一項必須信任的權限。
第三層:目的鏈資產與流動性
確認你收到的代幣合約,不要只看 symbol。不同橋可能在同一條鏈上發行名稱相近的 wrapped token,流動性與可贖回性卻不同。若橋的鎖倉被攻破、資產被凍結、發行者停止服務或市場失去信心,包裝代幣可能偏離原生資產價格。流動性橋則要再看路線深度、滑價、費用與是否可能因重平衡而延遲。
第四層:兩條底層鏈都可能出事
來源鏈交易成功,不代表目的鏈已安全完成。來源鏈或目的鏈可能壅塞、重組、停止出塊、改變 finality 或遭到共識攻擊。橋必須決定等待多少確認、何時承認事件;太快可能承受重組風險,太慢則增加資金卡住與流動性成本。
第五層:前端、路由與使用者操作
假官網、搜尋廣告、DNS/前端被竄改、錢包網路選錯、目的地址格式錯誤、假代幣合約、無限授權與錯誤路由,都可能在協議本身沒有漏洞時造成損失。聚合器提供多條路線很方便,但也加入聚合器前端、報價、路由合約與多個橋的組合風險。
audit、canonical、permissionless 各自不能證明什麼?
| 標籤 | 合理意思 | 不能推導 |
|---|---|---|
| Audited | 某家審計方檢查了特定版本、範圍與時間點 | 沒有漏洞、升級後仍相同、經濟與治理風險都被覆蓋 |
| Canonical/官方橋 | 由鏈或專案指定、維護或推薦的標準路徑 | 零風險、最快、最便宜,或不會被治理升級 |
| Permissionless | 使用或整合不需逐一取得許可 | 沒有 attestation、治理、發行者或前端依賴 |
| Trustless | 通常表示盡量沿用底層鏈驗證、減少外部驗證者 | 完全不需要信任任何程式碼、治理、鏈最終性與操作介面 |
比標籤更有用的問法是:「這條路線比直接持有原生資產,多了哪些信任假設?」把每個新增合約、驗證者、服務、治理鍵、wrapped issuer 與前端列出,才知道風險集中在哪裡。
如何畫出一條橋的「信任地圖」?
不必先讀懂全部程式碼,也能用八個問題把模糊的「這個橋安全嗎」改成可查核的資訊。答案最好來自官方技術文件、部署清單、治理文件與區塊鏈上的實際合約,而不是專案首頁一句「軍規安全」。
- 資產在哪裡?原生代幣是鎖在來源鏈合約、被燒毀,還是交給流動性提供者?若是鎖倉,誰能釋放;若是燒毀,誰有權在目的鏈鑄造?
- 誰看見來源事件?是目的鏈直接驗證來源鏈證明,還是外部 validator、Guardian、oracle 或發行者服務觀察後簽名?
- 通過門檻是多少?「有 19 個節點」不等於需要 19 個同意。找實際簽名門檻、節點選任、更換機制,以及某些鏈是否使用較小的 delegated subset。
- 誰能改合約?查 proxy、admin、multisig、timelock、emergency pause 與 upgrade history。升級可以修漏洞,也可能讓少數權限改變資產規則。
- 失敗時誰負責完成?訊息由 permissionless relayer 提交,還是依賴單一服務?服務停止時,使用者能否自行 relay、claim 或 re-attest?需要哪些額外 Gas?
- 目的資產如何贖回?wrapped token 是否有明確返回來源鏈的路線?如果橋暫停,是否還能退出?市場流動性與合約中的可贖回不是同一件事。
- 兩條鏈等待什麼最終性?來源確認數、rollup 挑戰期、重組處理與目的鏈停機,都會影響何時能安全承認轉移。
- 使用者透過誰的前端?官方前端、第三方聚合器與錢包內建交換可能走不同合約。操作前記錄實際 route,而不只保存品牌名稱。
如果官方資料讓你無法回答「資產在哪裡、誰驗證、誰能升級、目的端拿到什麼」這四個基本問題,應先延後使用,或改查能回答這些問題的路線。小額測試只能降低單次曝險,不能補足不明的驗證與贖回機制。資訊透明度本身不是安全保證,但缺乏可查核資訊會讓風險更難定價。
跨鏈橋路線案例:先寫清楚等待與退出條件
以下是依協議文件整理的核對案例,不是實際轉帳紀錄或安全排名。同一品牌下的不同模式可能使用不同合約;先記下完整路線,再比對官方資料。表中的時間是文件提供的通常值或平均值,不是完成承諾。
| 路線與資產 | 等待什麼、怎樣才算完成 | 返回/退出前要確認 |
|---|---|---|
| Optimism Standard Bridge:Ethereum → OP Mainnet,ETH | 等待來源交易與目的端執行;官方通常值約 1~3 分鐘。須在 OP Mainnet 確認指定收款地址收到 ETH。 | 返回 Ethereum 是另一筆標準提款,包含證明、7 天挑戰期及完成交易;不能拿去程時間估算回程。 |
| Optimism Standard Bridge:OP Mainnet → Ethereum,ETH | 提出提款後,等相關狀態提交到 L1 才能證明;再等證明成熟、爭議程序符合條件並完成提款。單看來源交易成功不夠。 | 預留 Ethereum 的證明及完成交易 Gas。若資金不能等待,就不應在送出前選這條路線;不要假設送出後可立即取消。 |
| Circle CCTP Standard Transfer:Ethereum → Base,原生 USDC | 核對兩鏈原生 USDC 與 CCTP 版本。Ethereum 來源的 attestation 平均約 15~19 分鐘,之後仍需在 Base 完成鑄造。 | 燒毀成功後,排查的是原訊息能否完成鑄造,不能把重新燒毀當退款。若要回 Ethereum,先確認 Base 收到正確 USDC,再核對反向路線、費用與等待條件。 |
| Wormhole WTT:Ethereum → Solana,支援的 Ethereum 來源代幣 | 核對特定代幣與 Solana 上的 wrapped 版本,等待來源最終性、Guardian 簽署 VAA 及目的端兌領。支援兩條鏈不等於任意代幣、前端都可直接使用。 | 先確認該 wrapped 資產能依 WTT 返回原始鏈;須經反向訊息與解鎖流程。橋暫停或訊息未完成時,不保證可立即退出。 |
核對入口:Optimism 提款流程、Circle 支援鏈與模式及確認與簽署時間、Wormhole WTT 支援網路及來源鏈最終性。Fast Transfer、第三方快速橋或聚合器報價,不能直接沿用表中的等待條件。
跨鏈橋查核表:送出前留下可核對的答案
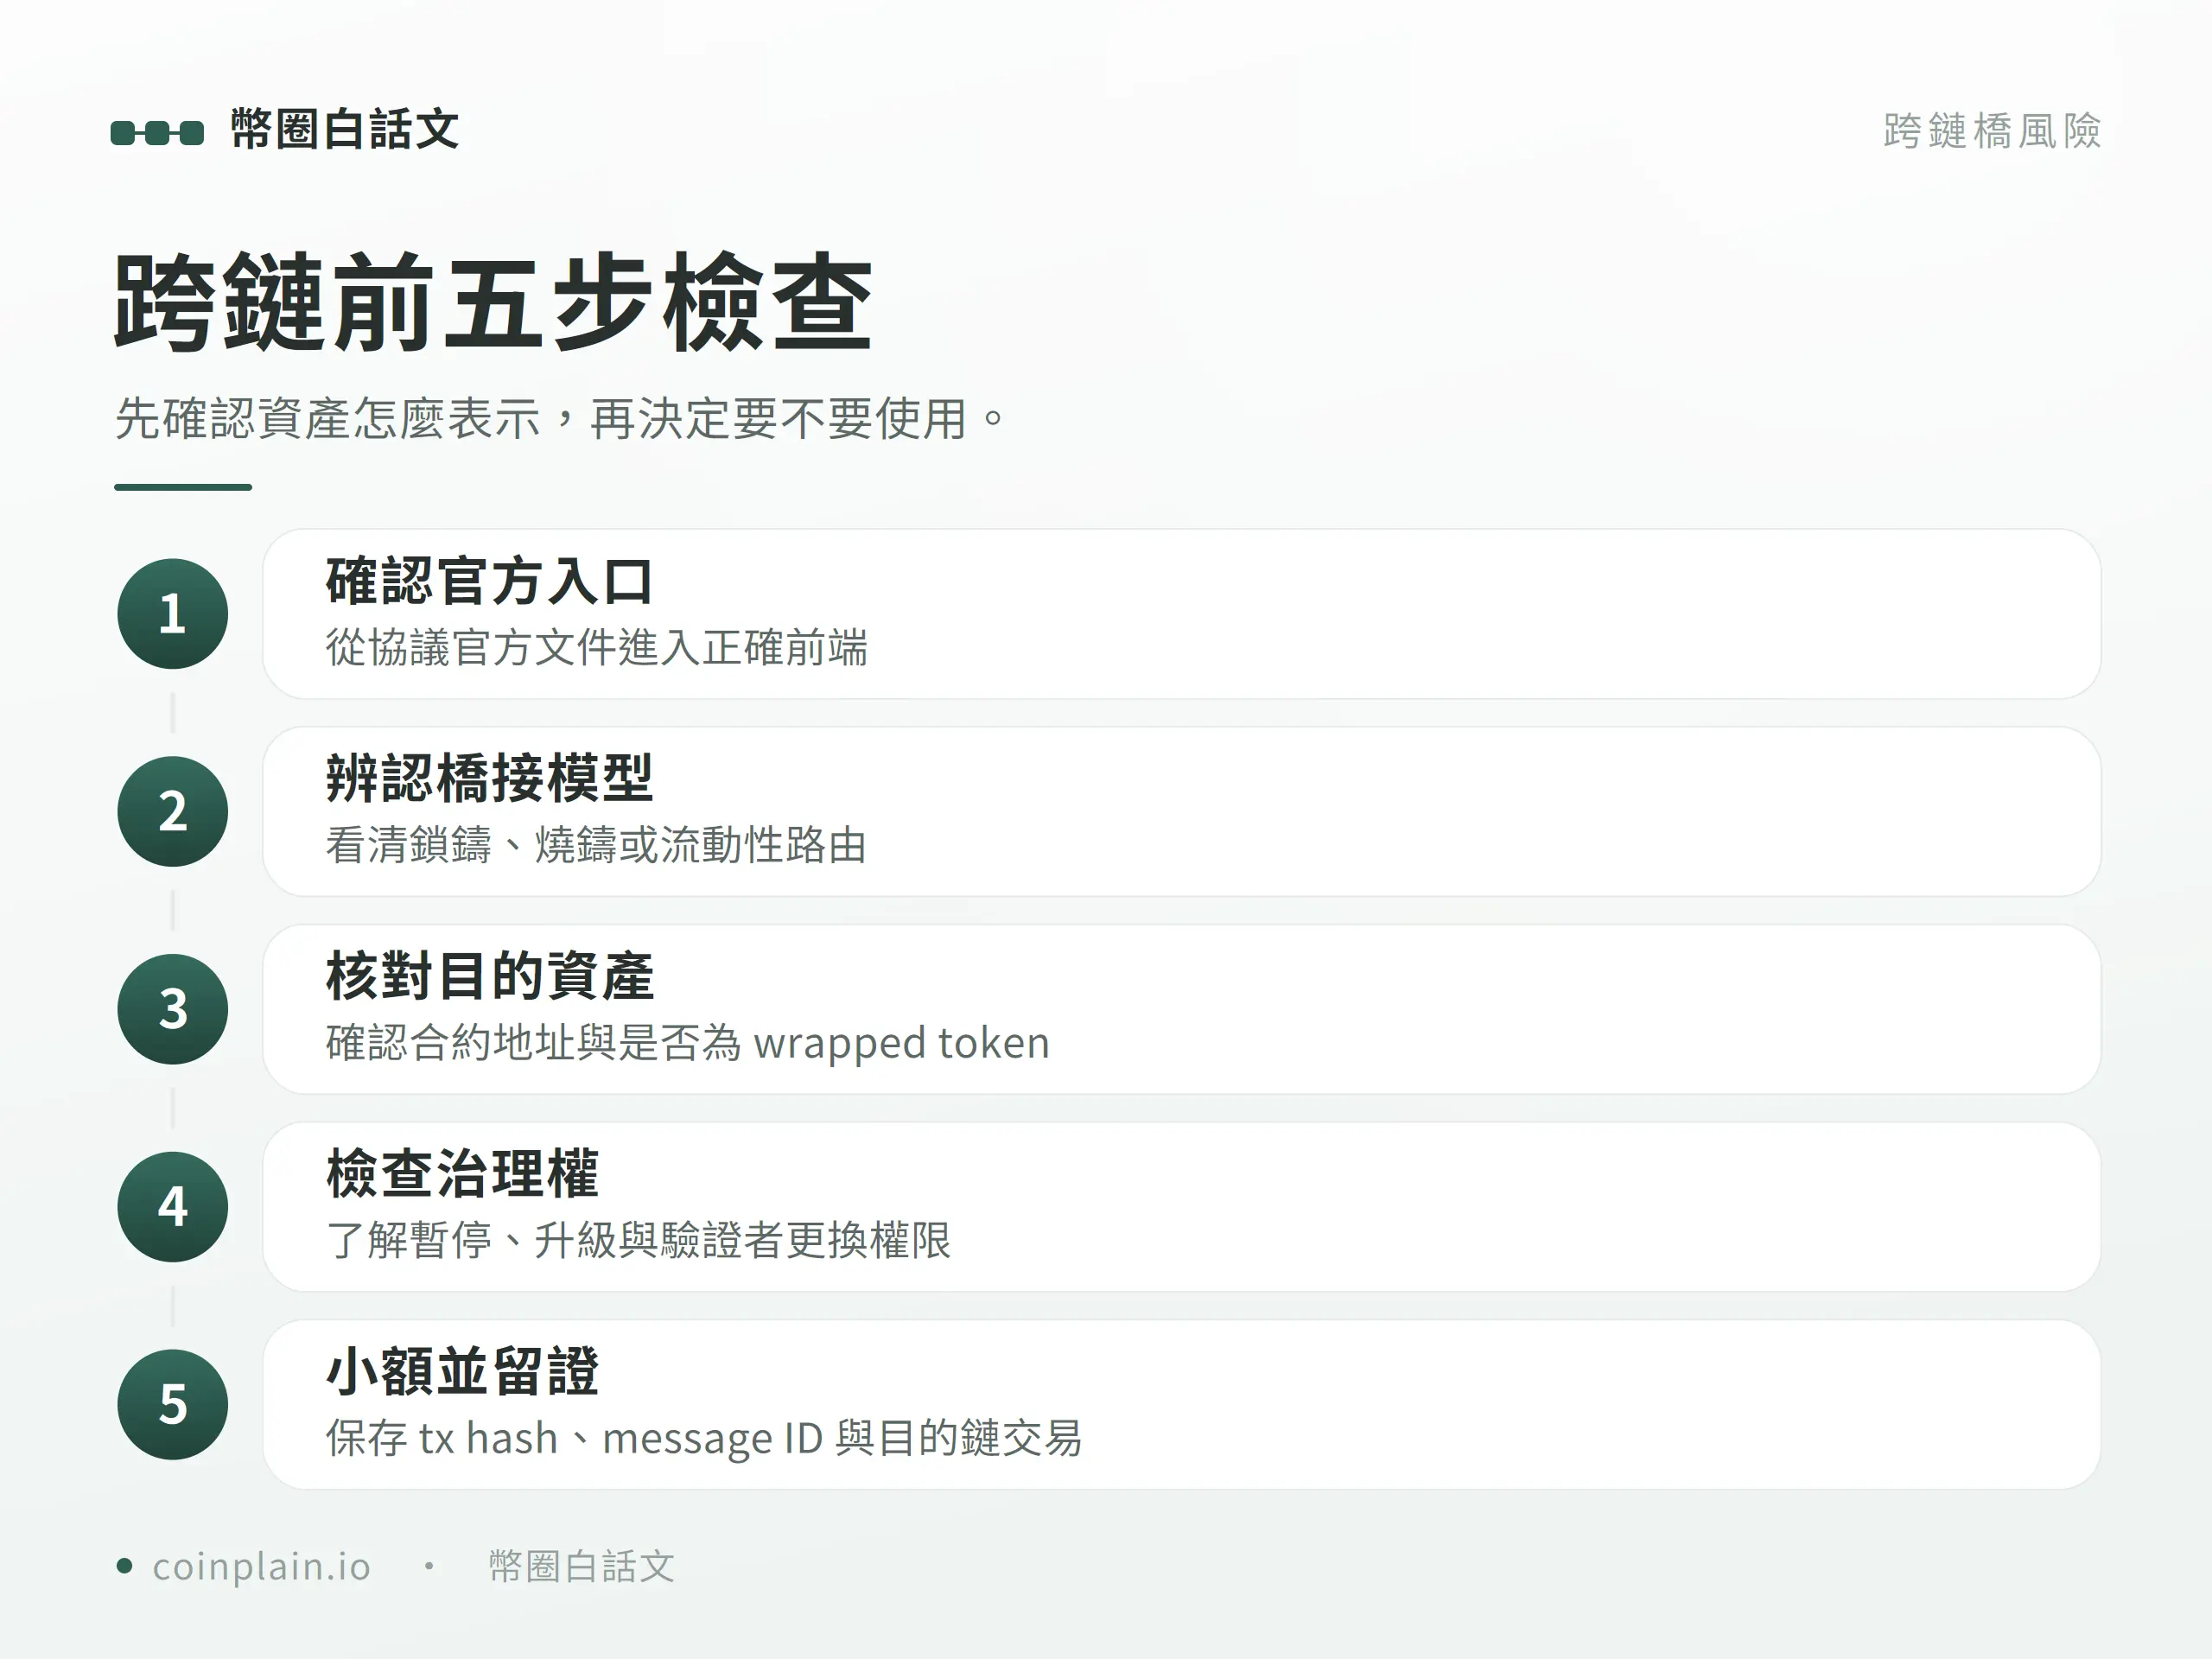
把下面六項抄到自己的紀錄,填入實際資料。以「OP Mainnet → Ethereum 的 ETH 標準提款」為例,完成證明應是 Ethereum 端提款成功且收款正確,不能只寫「等 7 天」。任何關鍵欄位答不出來,先停在查資料這一步。
- □ 路線:前端網址、實際橋/模式、來源主網、目的主網,以及官方文件連結。
- □ 資產:來源與目的資產名稱、代幣合約或 mint 位址;若是原生 ETH 等無代幣合約的資產,明確註記原生資產。
- □ 接收:目的地址由誰控制、錢包是否支援目的鏈、目的端是否需要自行 claim/redeem。
- □ 等待:從哪個事件開始等、要達成哪些確認/證明條件、官方顯示的可完成狀態與預估時間。
- □ 退出:完成後的返回路線、所需 Gas、暫停或失敗時的官方處理入口;無文件支持就不要填「可取消/可退款」。
- □ 完成證據:來源交易識別碼、訊息識別碼、目的交易識別碼,以及正確地址、資產與實收數量。尚未交易時留待填入,不先勾成已完成。
使用跨鏈橋前的 10 步檢查
- 從鏈或協議官方文件找到入口。自己輸入官方網域,不點搜尋廣告、私訊或不明短網址。
- 確認來源鏈與目的鏈。名稱相近的網路可能不是同一條;錢包目前連線網路也要一致。
- 確認來源資產合約。不要只看代幣圖示與 symbol,必要時從發行方官方頁查合約。
- 確認目的端會收到什麼。是原生資產、官方發行的 native token、wrapped token,還是另一個橋的表示?記下目的鏈合約。
- 讀懂驗證與治理。找 verifier/Guardian threshold、admin、upgrade、timelock、pause 與事件處理頁;看不到不等於不存在。
- 確認合約與版本。審計報告是否對應目前部署?官方是否公布合約地址、升級紀錄與安全公告?審計不是保證。
- 估算全部成本。來源 Gas、橋費、流動性費、滑價、目的鏈 Gas 與可能的 claim/redeem 交易都要納入。
- 避免不必要的無限授權。看清 spender、額度、網路與合約;完成後依需求檢查與撤銷權限。
- 先用可承受損失的小額測試。確認目的端拿到正確合約資產且可正常使用,再重新核對路線。
- 保存全流程識別碼。來源 tx hash、message/VAA/attestation ID、目的鏈 tx hash、時間、路線與畫面都保存;不要保存助記詞。
若金額大到你無法承受卡住或損失,就不應只因為年化收益、空投或手續費優惠而跨鏈。可考慮分批、延後、改用發行方支援的原生出入金,或完全不跨。
交易卡住:按三段查,不要重複亂送
- 來源鏈的 lock/burn/swap 是否成功?用來源鏈區塊瀏覽器核對狀態、合約、資產與事件。失敗交易通常沒有完成鎖定或銷毀;pending 則可能還在等待。
- message/attestation/proof 是否產生?依官方 explorer 或 API 查訊息狀態。不同協議可能要等待 finality、Guardian 簽名、attestation 或 challenge period。
- 目的鏈 mint/release/claim 是否送出?有些路線自動執行,有些要使用者再簽一筆。確認目的鏈 Gas、收款地址、合約與交易是否失敗。
不要因為餘額未顯示就立刻重做整筆。若來源資產已鎖定或燒毀,重送可能造成第二筆。先用官方狀態頁與文件定位卡住階段,再從獨立輸入的官方支援入口詢問。不要把助記詞、私鑰或遠端控制權交給客服,也不要支付「解鎖保證金」。
常見錯誤
- 只看橋的 TVL 或使用人數:規模不能取代合約、驗證、治理與資產贖回分析。
- 把同名代幣當同一資產:目的鏈可能有多個 wrapped 版本,合約與流動性不同。
- 認為官方橋一定最快:標準路線可能因 finality 或挑戰期更慢,速度是安全與便利的取捨。
- 看到 audit 就不做小額測試:審計只覆蓋特定範圍與版本,不會消除操作與底層鏈風險。
- 用聚合器卻沒保存原路線:出問題時只知道聚合器名稱,不知道實際橋、合約與 message ID,會增加排查難度。
- 卡住就重送:先確認來源是否已鎖定/燒毀,以及目的鏈是否只差 claim。
先確認能承受的等待與損失,再決定是否跨鏈
跨鏈橋的安全判斷要落到具體路線:資產如何處理、誰驗證、誰能改規則、目的端收到什麼,以及失敗後有哪些處理途徑。小額到帳只能證明那一次轉移完成,不能保證下一次或較大金額也成功。若無法接受延遲或損失,延後使用或不跨鏈也是合理選擇。
常見問題
跨鏈橋會保管我的幣嗎?
視設計而定。Lock-and-mint 會把原生資產鎖在來源鏈合約;流動性橋可能由流動性提供者在目的鏈支付;burn-and-mint 則由發行/訊息機制協調銷毀與鑄造。都要看具體路線。
canonical bridge 比第三方橋安全嗎?
它通常代表鏈或專案指定的標準路徑,可能更貼近底層安全設計,但仍有合約、升級、底層鏈、等待期與操作風險。不能只靠 canonical 標籤下結論。
目的鏈收到 wrapped token,價格一定等於原幣嗎?
不一定。價格依賴可贖回性、鎖倉資產、橋安全、流動性與市場信心。確認合約、發行路線與退出方式,不要只看名稱相同。
橋接卡住代表資產消失嗎?
不一定。可能卡在來源確認、訊息/attestation、目的鏈執行或前端顯示。先保存識別碼並按三段查核;但也不能保證每種失敗都能完成或追回。
參考來源
- Ethereum.org:Bridges
- Ethereum.org:Introduction to blockchain bridges
- NIST IR 8408:Understanding Stablecoin Technology
- Circle:Cross-Chain Transfer Protocol
- Circle:Troubleshoot CCTP transfers
- Wormhole:Wrapped Token Transfer contracts
- Wormhole:Security
- Optimism:Standard Bridge
本文為入門教學,非投資、法律或稅務建議。跨鏈合約、支援鏈、驗證門檻與等待條件會變動,操作前請以該路線官方最新文件及狀態為準;本文不保證完成、追回、獲利或安全。