內容目錄
顯示
先說結論:地址投毒(address poisoning)通常不是攻擊者已經拿到你的私鑰,而是把一個「首尾看起來很像真實收款地址」的假地址塞進交易紀錄。等你下次從歷史紀錄複製地址、只看前後幾碼,就可能親手簽署一筆轉給攻擊者的交易。看到不明零值、小額或假代幣紀錄時,先不要互動,也不要從該筆紀錄複製地址;回到收款人、交易所入金頁或已驗證地址簿重新取得地址,核對網路與完整字串;都確認無誤後,才考慮小額測試。地址有任何疑點就先停止,不要用測試轉帳代替核對。
最重要的觀念是:交易紀錄是公開活動的清單,不是可信聯絡人清單。公開鏈上的陌生人可以向你的公開地址發送代幣或製造紀錄,錢包介面也可能縮短顯示成「0x12ab…89cd」。地址投毒正是利用這種顯示方式與人的複製習慣。防線不是把可疑紀錄「刪乾淨」,而是每一次轉帳都從可信原始來源重新核對。
地址投毒的五步攻擊鏈
先備閱讀:若還不熟悉錢包操作,可先看MetaMask 錢包完整教學與加密貨幣錢包選擇指南;收到可疑私訊時,另參考海外交易所詐騙辨識。
- 觀察公開交易。攻擊者從區塊瀏覽器或鏈上資料看見你曾與某地址往來。公開地址與交易可見,不代表私鑰可見。
- 準備相似地址。攻擊者挑出一個前幾碼、後幾碼或視覺上接近真實收款地址的地址;完整字串其實不同。
- 污染歷史紀錄。攻擊者以零值、小額、無價值假代幣或模仿舊金額的方式,讓假地址出現在你的錢包活動紀錄。
- 等待誤複製。使用者日後想重複轉帳,直接從歷史紀錄複製「看起來熟悉」的地址,沒有回到收款人的原始入口。
- 由使用者簽署錯誤交易。真正造成資產移轉的,通常是使用者在錢包中確認了錯誤地址。若鏈上交易已確認,通常無法像信用卡交易一樣撤回。
MetaMask 官方說明與Trezor 官方支援頁都把核心失誤指向「從交易紀錄複製相似地址」。所以,不論錢包是否會模糊或警告可疑紀錄,都不應把產品偵測功能當成唯一防線。
假設案例:小額測試成功後,仍可能複製錯地址
假設小林要把資產轉到自己的另一個錢包,先核對完整地址並測試一筆,目的錢包也確實收到。接著,攻擊者從首尾相似的地址製造一筆零值或假代幣紀錄。小林準備轉剩餘資產時,若改從最新紀錄複製地址,就可能把第二筆送給攻擊者。測試成功只能確認前一筆的去向,不能替下一筆的地址背書。
這是依上述官方說明編寫的假設情境,並非真實受害事件或實測結果。遇到這種情況,應取消尚未送出的交易,回目的錢包的收款頁取得地址,再核對完整字串;不要沿用那筆可疑紀錄,也不要為了確認它是不是詐騙而再轉一筆。
出現零值、小額或假代幣,錢包被駭了嗎?
不一定。單純收到陌生代幣、零值紀錄或可疑 NFT,通常只能證明有人知道你的公開地址並向它發送或製造活動,不能單憑這件事推導「私鑰已外洩」。Ethereum.org 的交易說明說明,由一般外部帳戶發起的交易需要私鑰簽署;陌生人把東西送進來,與他能否替你簽署交易是兩回事。不過,代幣的轉出也可能由先前授權的合約執行,不能只憑「我剛才沒有簽名」就排除其他風險。
但「不一定被駭」不等於可以放心點擊。假代幣名稱、代幣圖示、顯示金額與附帶網址都可能是誘餌。不要為了清掉礙眼紀錄而交換(swap)、領取(claim)、授權(approve)或簽名,也不要點代幣名稱內的網址。若錢包支援隱藏或標記,可用介面功能處理顯示;鏈上紀錄本身通常不能由你刪除。
以下情況則要把風險升級處理:你曾在陌生網站輸入助記詞或私鑰;出現不明簽署要求;有你不認得的真正資產轉出;貼上後地址自行改變;或發現不認得的代幣支用額度(allowance)。先取消尚未送出的交易與簽名,停止使用可疑網站;若貼上地址改變,先停止在該裝置轉帳,依裝置或作業系統官方指引檢查惡意程式。若助記詞曾外洩,須視為錢包控制權可能失守,透過錢包官方支援處理剩餘資產,不能只隱藏紀錄或撤銷授權就當作排除風險。
地址投毒、剪貼簿病毒、dusting、惡意授權差在哪?
| 風險 | 主要操弄位置 | 是否一定要你簽名 | 第一步 |
|---|---|---|---|
| 地址投毒 | 交易歷史中的相似地址 | 污染紀錄不需要;資產轉錯通常需要你簽署 | 停止從歷史複製,回原始來源核對完整地址 |
| 剪貼簿惡意程式 | 複製貼上時把地址替換 | 最後送出仍可能需要簽署 | 不要簽;隔離裝置並在可信螢幕核對 |
| Dusting | 小額資產、隱私追蹤或誘餌 | 收到不需要;後續互動可能需要 | 忽略,不點網址、不與陌生資產互動 |
| 惡意授權 | approve、permit、NFT operator 權限 | 通常需要交易或簽名 | 透過可信工具檢查對應鏈上的支用者(spender)、代管者(operator)與授權 |
這些風險可能連在一起。例如,收到可疑紀錄後又遇到假客服,對方可能藉機引導你到惡意網站簽署授權。MetaMask 的剪貼簿攻擊說明指出,惡意程式會在複製貼上時替換地址;Trezor 的詐騙說明則分別解釋小額粉塵追蹤與惡意合約。判斷時不要只問「有沒有收到零元」,還要問:地址是否在貼上時改變?我是否簽過訊息或交易?是否有真正資產轉出?是否輸入過助記詞?
轉帳前 8 步核對流程
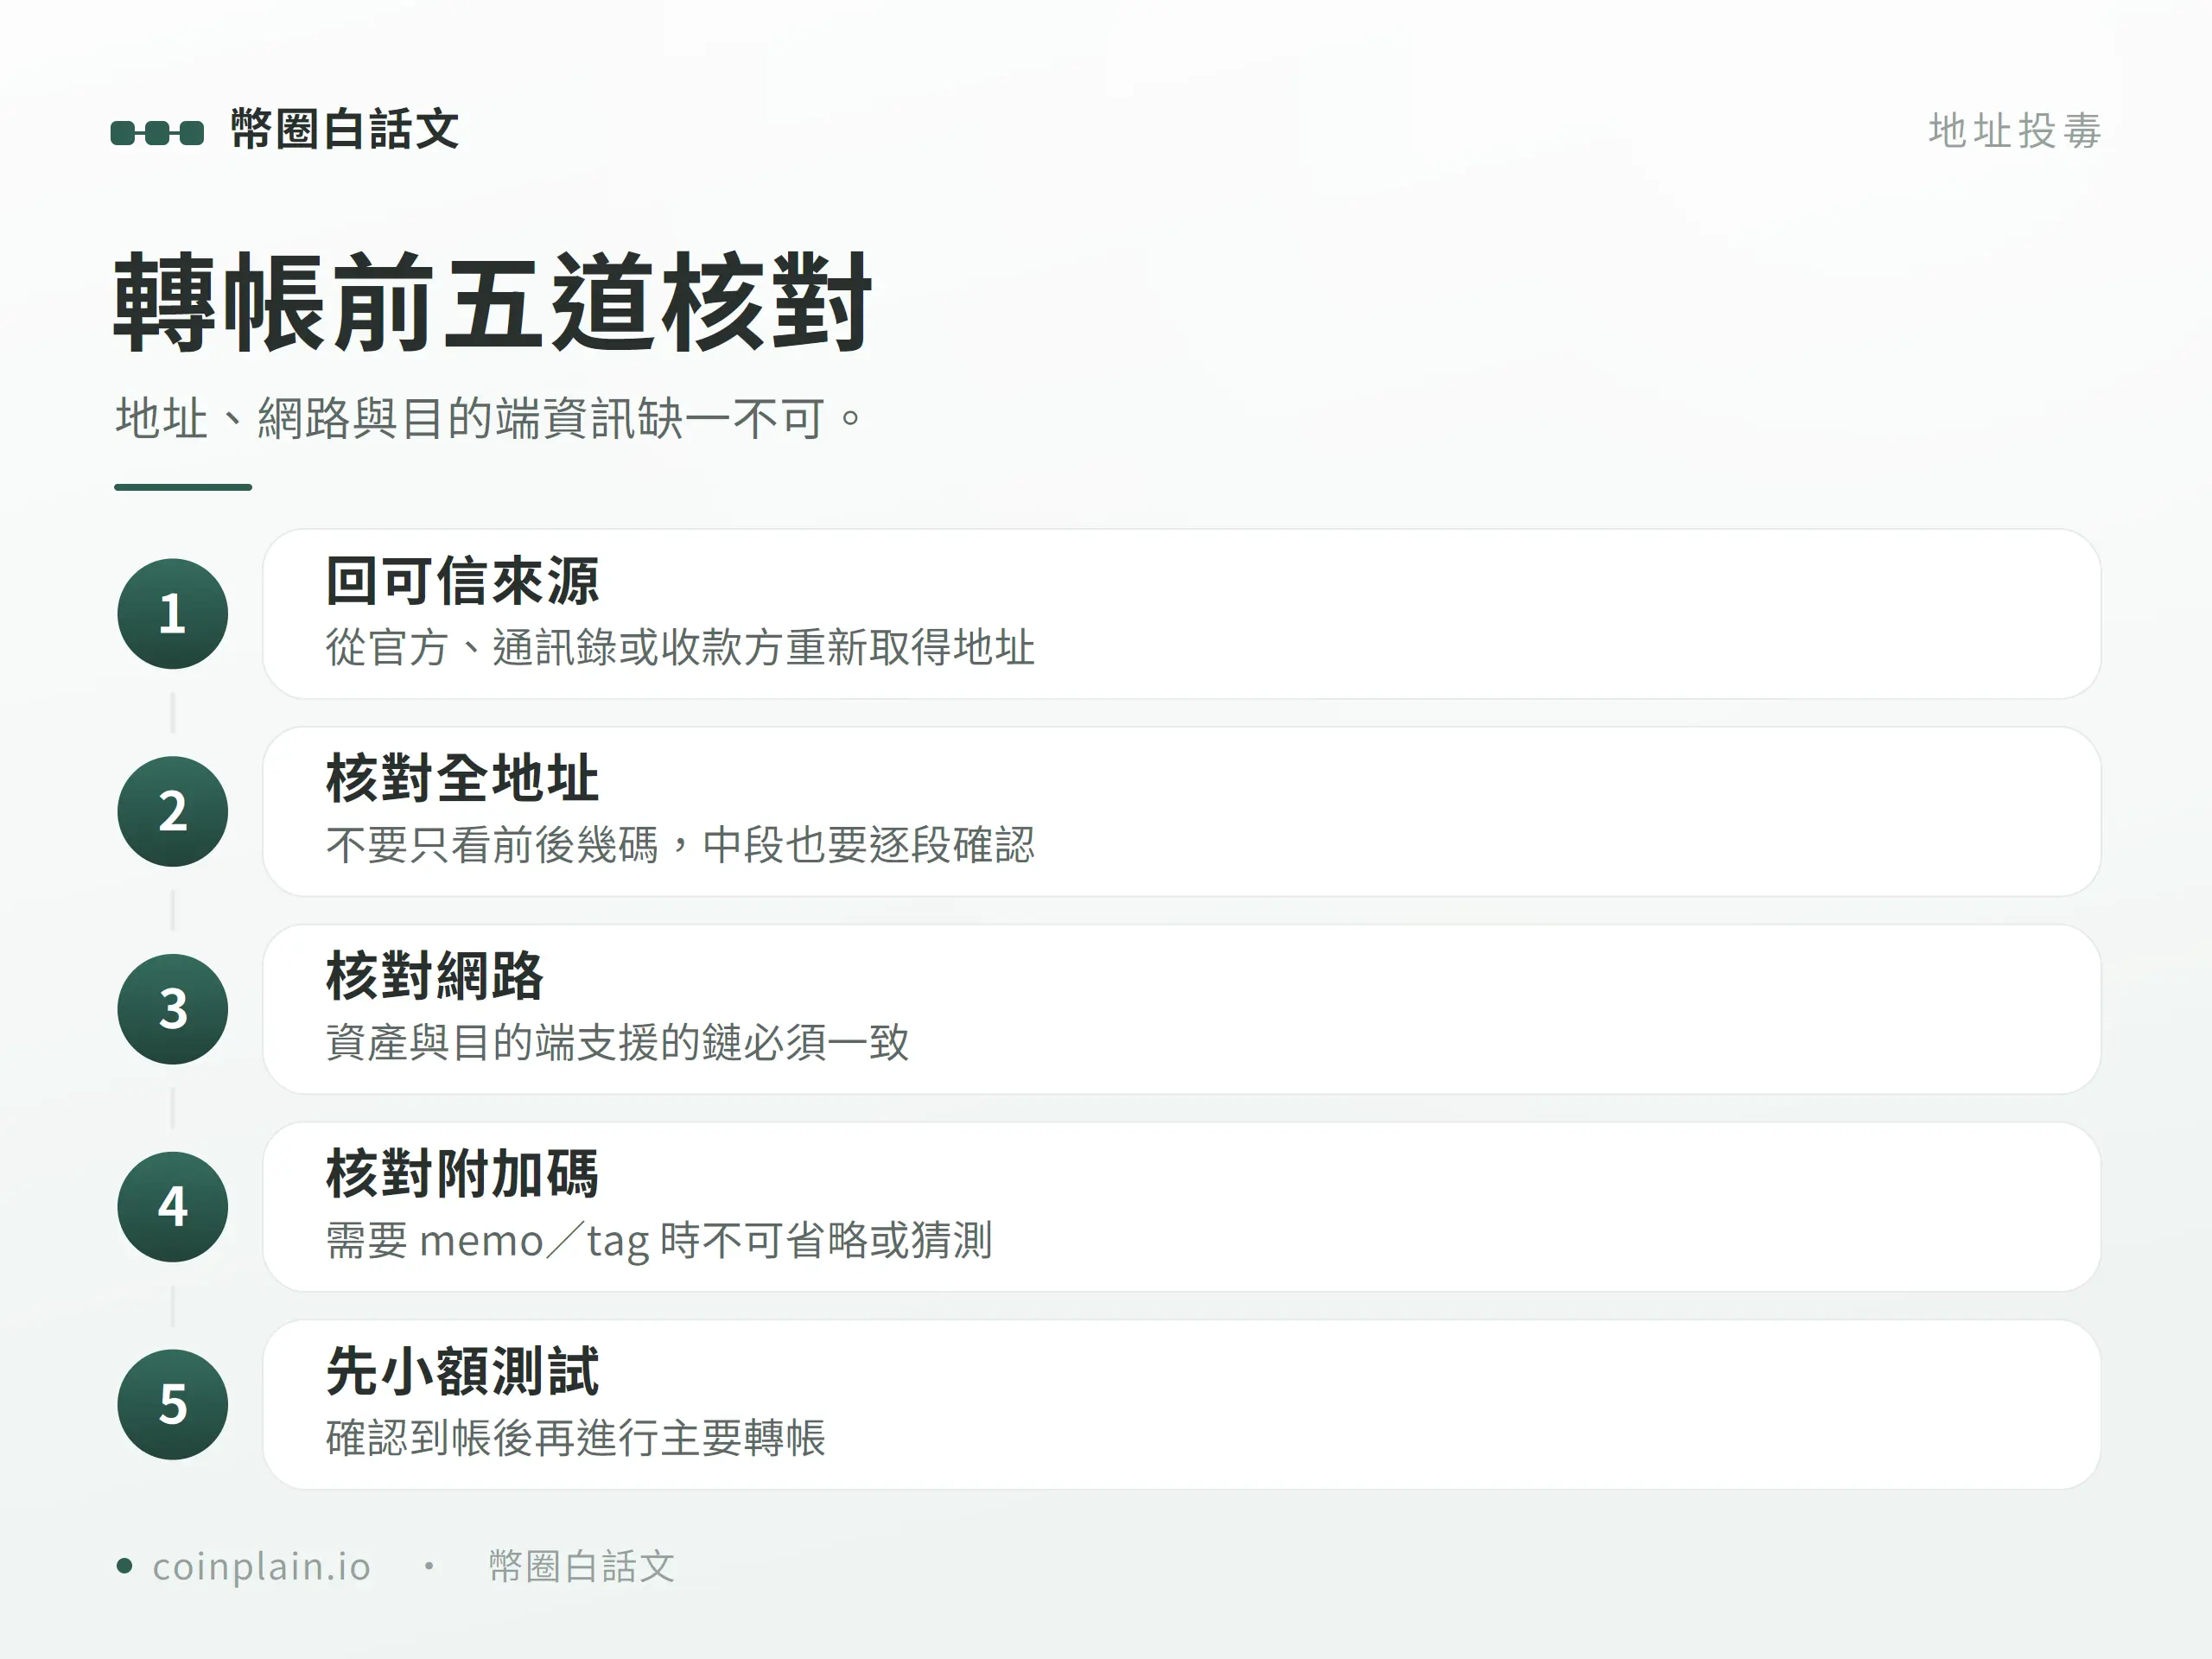
- 從原始來源取得地址。請收款人用既定管道再次提供,或登入交易所官方 App/網站開啟當下的入金頁。不要用搜尋廣告或聊天群轉傳連結。
- 先確認網路。同一資產可能存在 Ethereum、Arbitrum、Base、Polygon 等不同網路。地址格式相同也不代表入金網路相同。
- 確認資產與合約。代幣名稱可以仿冒;若情境需要,核對官方公布的代幣合約與目的鏈資產。
- 比較完整地址。不要只看前四碼與後四碼。將來源地址與錢包待簽署畫面分段逐字核對;常用地址可建立經雙重確認的地址簿或白名單。
- 核對可信裝置畫面。若使用硬體錢包,以裝置自身螢幕顯示為準再比較;電腦與手機畫面可能被惡意程式操弄。
- 核對完成後,再考慮小額測試。地址、網路或收款人仍有疑點就停止,不要先轉看看。金額應小到即使錯誤也能承受,並考量最低入金額、網路費與平台規則。小額測試是降低損失,不是安全證明。
- 確認目的端實際到帳。不要只看來源交易顯示成功;在收款人或交易所入金紀錄確認正確資產、網路與金額。
- 主轉帳前重新核對。測試到主轉帳之間,歷史紀錄仍可能再被污染。重新從原始來源取得地址、比完整字串,再確認金額與網路。
為什麼只看前後幾碼不夠?
地址投毒者就是為了通過「0x1234…abcd」這種快速掃視而準備相似地址。前後幾碼相同,只能說縮寫看起來相同,不能證明完整地址一致。若平台讓你保存受信任地址,第一次建立白名單時也要走完整核對與等待機制;不要把剛出現在歷史紀錄的地址直接加入白名單。
常轉同一個地址,更需要固定 SOP
地址投毒特別容易發生在「我昨天才轉過,今天照舊就好」的情境。熟悉感會讓人跳過驗證,因此個人、家庭或公司如果經常向同一個交易所、冷錢包或合作方轉帳,應把地址管理從人的記憶改成可以複核的流程。
- 每個網路建立獨立紀錄:同一收款人可能同時使用 Ethereum、Arbitrum 或其他鏈,名稱相同但網路與資產合約不同。地址簿名稱要把收款人、用途、網路與資產寫清楚。
- 多人共管時,新增或修改需雙人確認:由一人從官方入口取得地址,另一人用不同裝置或不同聯絡管道核對完整字串。個人使用者可透過另一個既有聯絡管道向收款人確認;多人共管則避免同一人同時取得、貼上與核准大額交易。
- 變更地址視為新收款人:即使對方說只是換錢包,也重新做身分、網路、完整地址與小額測試。不要直接覆蓋舊地址,應保留變更時間與原因。
- 高額交易設冷靜時間:不要在視訊催促、客服來電或行情波動下臨時放寬核對。若地址或網路有任何不一致,先取消交易再調查。
- 保留可稽核紀錄:記下地址來源、確認人、確認時間、測試交易 hash 與主交易 hash,但不要把助記詞、私鑰或錢包密碼放進表格。
交易所入金地址還要多一層:平台可能依資產、網路、帳戶或附言(memo/tag)要求不同資料。過去成功入金的地址,不保證平台永遠不變更。每次都登入官方入口查看當下頁面,並核對是否需要 memo/tag、最低入金額與暫停充提公告。這些屬平台即時資訊,不能由舊交易歷史取代。
若使用 QR code,也不要把「能掃出地址」當成驗證完成。QR code 只是另一種輸入方式,仍可能來自假頁面或被替換。掃描後必須在待簽署畫面與可信來源比較完整地址與網路;硬體錢包使用者還要看裝置螢幕,而不是只看電腦上的 QR code 預覽。
公司或多人共管錢包還應設定金額門檻:超過門檻就改用多簽、第二管道確認與延遲核准,避免一個人的剪貼與按鍵決定全部資產去向。核准者看到的應是完整交易資料,而不是只收到一句「地址跟上次一樣」。
已經看到可疑紀錄:該做與不該做的事
- 要做:把該地址視為不可信;建立自己的可信地址簿;提醒會替你操作轉帳的家人或同事;檢查近期是否有真正資產轉出。
- 要做:若錢包有「隱藏/標記垃圾資產」功能,可用官方介面降低誤觸,但仍保持轉帳前核對。
- 不要做:不要回傳、燒毀、交換、領取或點擊陌生代幣/NFT 的網址;任何一步都可能引出新的簽名。
- 不要做:不要把助記詞交給自稱客服、資安人員或追回專家。正規支援不需要你的助記詞才能查看公開交易。
- 不要做:不要因為一次小額測試成功,就直接從歷史紀錄複製地址轉大額。
錢包的自動過濾只能當輔助。攻擊方法、資料供應商與錢包介面都會變動,而且不同鏈對零值交易與代幣事件的呈現不同。最穩定的流程仍是「原始來源→完整地址→可信螢幕→小額測試→主轉帳再核對」。
如果已經轉錯:先保存資料,再聯絡正確入口
Ethereum.org 的安全說明提醒,送往錯誤地址的鏈上交易一般無法撤銷。這不代表什麼都不用做,而是要避免被「保證追回」的第二波詐騙利用。請先保存:來源地址、錯誤目的地址、網路、資產合約、金額、交易 hash、時間、錢包畫面、地址取得方式與相關對話。
- 若資產是從交易所送出,立刻從官方 App 或手動輸入官方網域聯絡平台,提供交易 hash;平台能否處理取決於目的地址控制權與內部政策。
- 若轉入另一家託管平台可辨識的地址,聯絡該平台的正式支援,不要相信私訊。
- 在台灣若涉及詐欺,可依刑事警察局的報案說明撥打 165 反詐騙諮詢專線,並依警方指示保存與提出資料;緊急情況依官方警政管道處理。
- 檢查是否還有惡意授權、私鑰外洩或裝置感染的其他跡象,避免只處理錯地址卻漏掉第二個入口。
任何平台、警方或資安人員都不能因為有交易 hash 就保證追回。也不要向陌生人先支付「解凍費、Gas 補款、保證金或追蹤費」。
常見錯誤
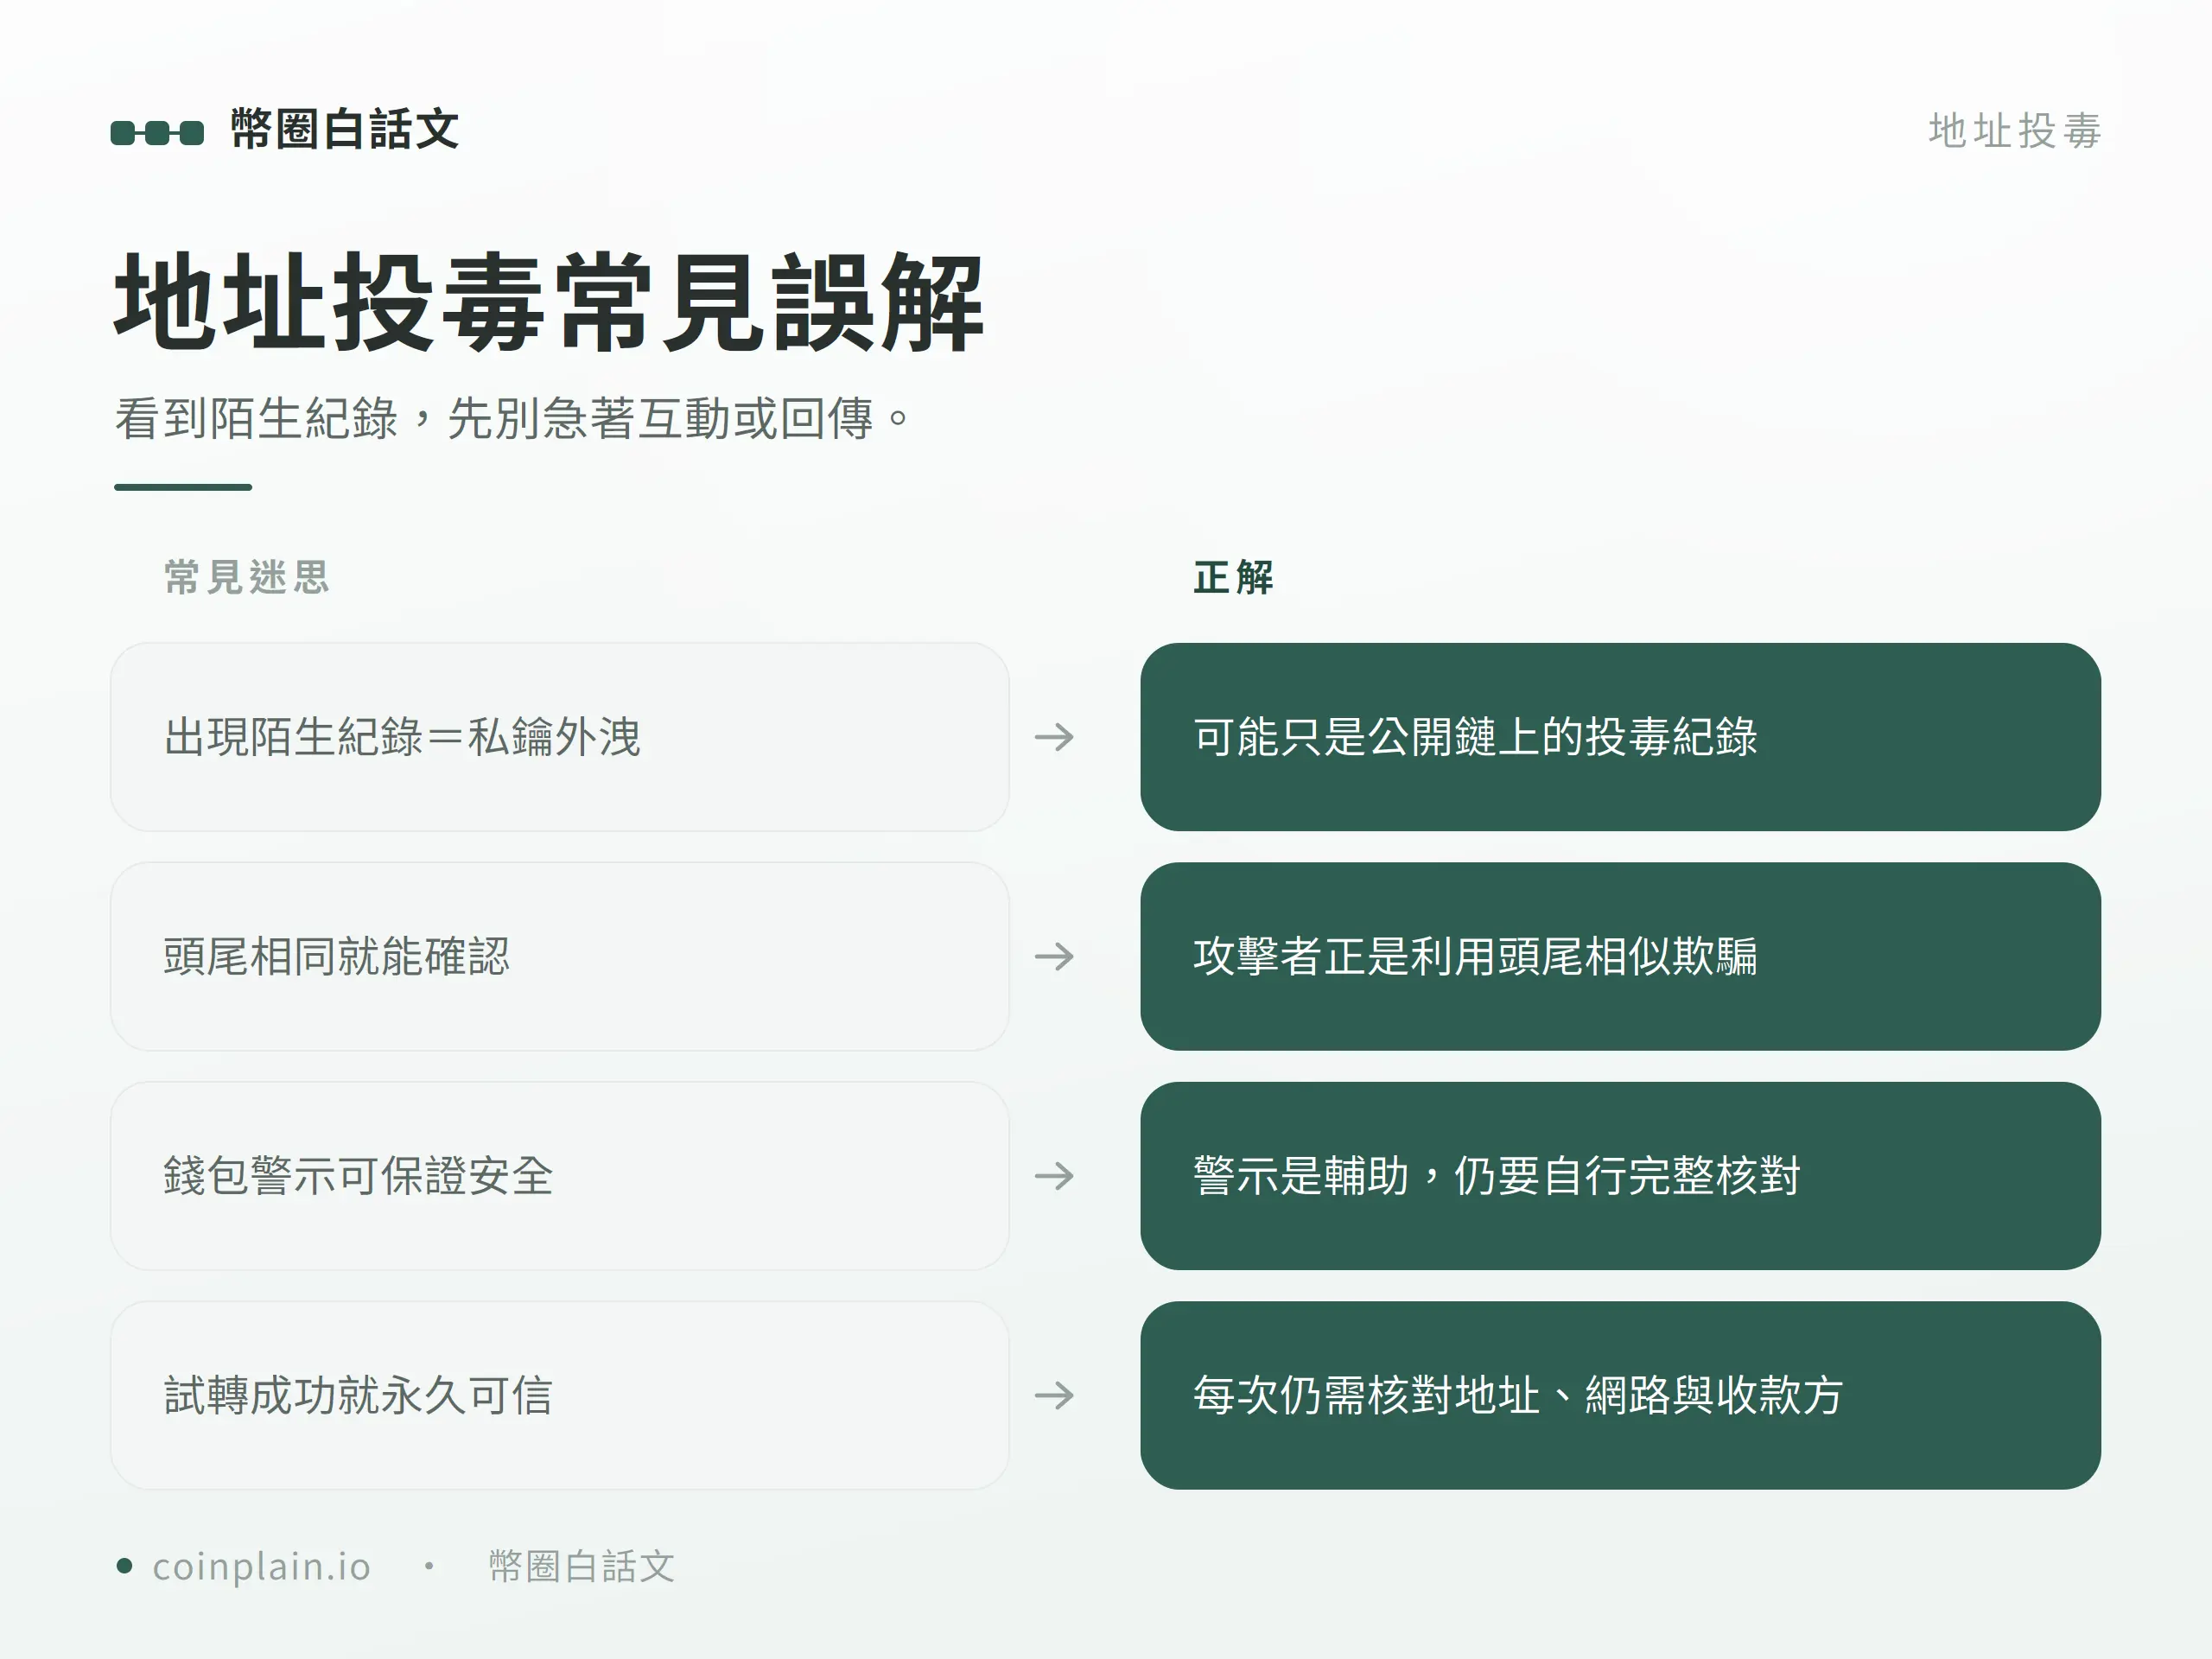
- 把交易歷史當通訊錄:紀錄可以被陌生人污染,可信地址應來自獨立驗證。
- 只核對首尾四碼:這正是相似地址利用的視覺捷徑。
- 以為測試成功就不用再看:測試後仍可能出現新的相似紀錄。
- 為了清除垃圾代幣而互動:鏈上紀錄通常刪不掉,互動反而可能要求授權。
- 看到零值就立刻換錢包:先確認是否有未授權轉出或私鑰外洩證據;單純入帳不等於控制權失守。
- 相信「技術人員可追回」:公開鏈可追蹤不等於可逆轉,先付款的追回服務常是二次詐騙。
常見問題
地址投毒會偷走助記詞嗎?
單純把相似地址送進交易紀錄,不會讓攻擊者取得助記詞。風險在你誤複製地址,或後續點擊誘餌並簽名、輸入助記詞。若你曾輸入助記詞,風險已不同,不能只用地址投毒流程處理。
可以把可疑交易從鏈上刪掉嗎?
一般不能刪除已確認的公開鏈紀錄。有些錢包能隱藏或標記垃圾項目,那只是介面顯示。不要為了「刪除」而與陌生資產互動。
使用地址簿就一定安全嗎?
地址簿能降低從歷史紀錄複製錯誤的機率,但第一次加入時若驗證錯,錯誤也會被固定下來。建立、修改與使用地址簿時都要確認網路、完整地址與收款人。
硬體錢包可以防地址投毒嗎?
硬體錢包能讓你在獨立螢幕確認目的地址,但如果你沒有逐字核對,仍可能親自簽署錯誤地址。它提供更可靠的確認介面,不會替你判斷收款人身分。
參考來源
- MetaMask:Address poisoning scams
- Trezor:What are address poisoning attacks and how to avoid them
- Ethereum.org:Security and scam prevention
- Ethereum.org:Transactions
- Trezor:Scams and phishing
本文為入門教學,非投資、法律或稅務建議。錢包警示、交易歷史顯示與平台處理流程可能更新,實際操作前請確認官方最新說明;本文不保證資產安全、追回或特定處理結果。